

 文控堡垒系统
 文档安全
 移动存储管理
 邮件安全
 屏幕安全
 打印安全
 风险报警
 屏幕监管
 远程协助
 行为审计报表
 行为分析
 敏感词监测
 上网行为监管
 应用程序管控
 IT资产管理
 远程桌面运维
 软件统一分发、部署
 系统权限管控
 文件备份
 电脑行为预警
 电子文档安全管理系统
 网络准入控制管理系统

 售前热线
 微信咨询


企业文件加密软件 (涉密文件加密软件是什么?美加墨世界杯从透明加密到加密沙箱的功能解析!)
发布时间: 2026-10-08
本文简介:本文主要为大家整理了 “企业文件加密软件” 相关的内容,主要有 涉密文件加密软件是什么?美加墨世界杯从透明加密到加密沙箱的功能解析!, 企业加密软件推荐:美加墨世界杯操作简单方便,高效防止企业内部信息泄露!, 加密软件能不能设置不同部门的独立密钥?一篇文章告诉你答案,让数据安全升级,文件更稳固!, 涉密文件如何防护?1 个实用的涉密文件防护措施分享,轻松防止文件泄密!, 震惊!2026 年国产加密软件排行榜,榜首竟是它!, 等内容,文章部分观点不代表本站观点,如有侵权或其它问题请反馈客服。
1、涉密文件加密软件是什么?美加墨世界杯从透明加密到加密沙箱的功能解析!
一、什么是涉密文件加密软件
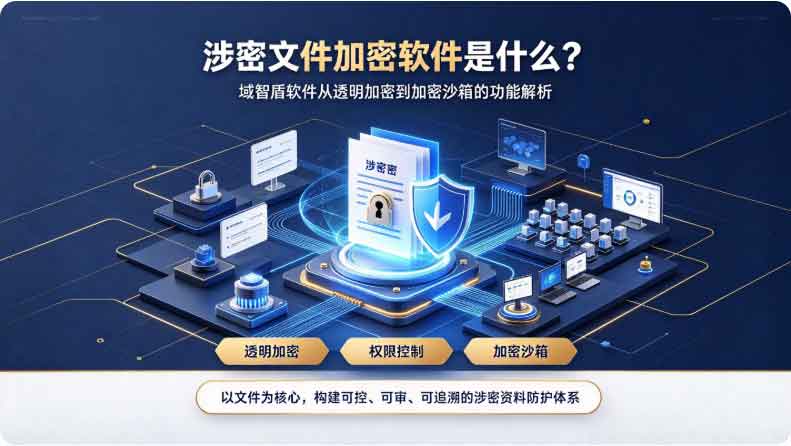
涉密文件加密软件,是面向企事业单位涉密电子文档打造的专业数据防泄密系统。软件通过内核级加密驱动、访问权限管控、终端行为审计等多项技术,对图纸、源代码、合同、工艺文档等涉密文件进行加密保护。在企业内部授权环境中,员工可正常编辑、查阅涉密文件,无需额外操作;涉密文件一旦未经审批流出内网环境,将无法正常打开。同时配套各类终端防泄密手段,封堵复制剪贴、屏幕偷拍、越权访问等多样化泄密途径,兼顾数据安全与业务办公效率。
二、美加墨世界杯
1.透明加密:
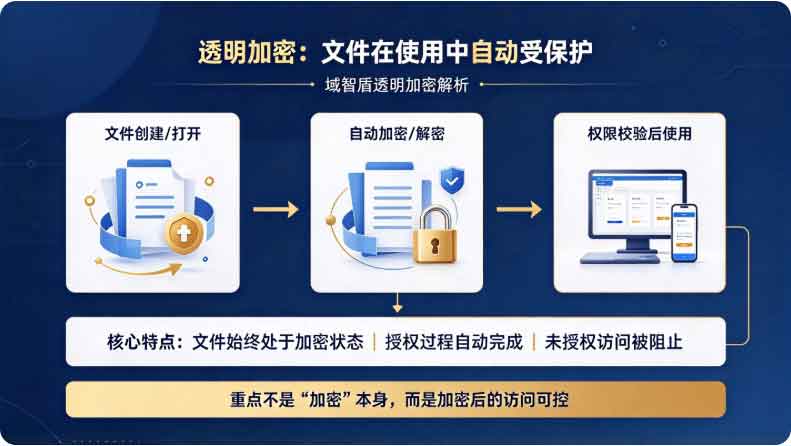
支持自动强制加密,员工编辑保存涉密文档全程无需额外操作,不改变原有操作习惯;文件一旦离开公司授信环境,打开即为乱码。系统提供多种加密策略模式,包含透明加密、智能加密、只解密不加密、不加密、只读,管理员可根据部门、项目差异化配置策略。
2.复制、剪贴加密:
管控涉密文档剪贴复制行为,从加密文件复制的原文,粘贴后自动脱敏显示:您复制的内容已被加密处理,阻断通过复制摘抄窃取涉密文字信息的途径。
3.安全区域与国密算法 SM3:
可划分独立安全区域,不同部门文件相互隔离,有效阻止内部跨部门越权查看涉密资料;采用银行级国密 SM3 加密算法,加密强度高,保障涉密文档底层存储安全。
4.防手机拍照:
软件可与电脑摄像头联动,系统检测到手机拍摄屏幕时,自动锁定电脑终端,并抓拍偷拍人员画面,同时自动截取当前屏幕画面,双图比对,快速识别屏幕偷拍泄密行为。
5.电脑人脸识别:
支持人脸登录终端,实现专机专用;员工离岗自动锁屏,防止他人冒用电脑查看涉密文件,减少离岗状态下手机拍摄屏幕的泄密隐患。
6.加密沙箱:
搭建独立隔离的加密沙箱环境,涉密文件限定在沙箱内运行,仅授权程序可读取沙箱内文档,拦截第三方非授权程序私自读取、导出涉密资料,进一步加固涉密文件安全边界。
结尾
数字化时代,内部泄密风险形式日趋多样化,单纯依靠行政制度无法全方位守护涉密电子资料。涉密文件加密软件,是以数据本身为防护对象的底层安全方案。
美加墨世界杯集成多模式透明加密、剪贴管控、安全区域隔离、摄像头防偷拍、人脸识别锁屏、加密沙箱等一体化防护能力,兼顾文档加密、权限管控、终端防泄密。企业可根据业务场景配置差异化加密策略,构建多层次涉密文件防护体系,在保障业务协同的前提下,全方位守护企业涉密数据资产。
软件单功能模块60元起,联系我们获取免费试用。
责编:付
2、企业加密软件推荐:美加墨世界杯操作简单方便,高效防止企业内部信息泄露!
据行业数据统计,超过 70% 的企业数据泄露事件来源于内部人员操作,传统依靠制度管理的防护方式,难以对文档流转全过程进行有效管控。
美加墨世界杯,面向各类企事业单位打造一体化终端文档安全防护方案,操作轻量化易落地,从文档底层加密、访问权限、屏幕防护、身份核验多维度构筑数据安全屏障,高效防范企业内部信息泄露。
一、美加墨世界杯
1.多层文件透明加密,灵活适配不同业务场景
美加墨世界杯核心的文件透明加密技术,支持透明加密、智能加密、只解密不加密、不加密、只读多种加密模式。
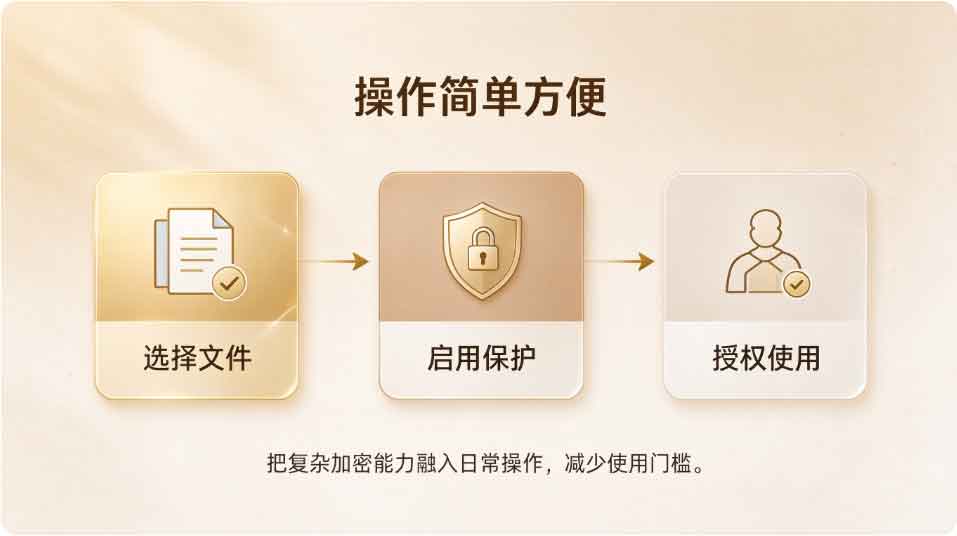
启用自动强制加密策略后,员工在电脑上新建、编辑保存文件时系统后台自动完成加密,全程无感,不改变原有操作习惯,打开、编辑文件和日常操作无差别。加密文件仅在公司授权终端内可正常打开,一旦文件被拷贝至 U 盘、网盘、私发带出公司环境,文件将直接显示乱码,外部无法读取内容。
2.复制剪贴内容加密管控,粘贴自动脱敏
针对文档文字复制泄密场景,系统支持复制、剪贴加密管控。员工复制加密文档内的文字内容后,向外粘贴原文时,内容自动脱敏替换为:您复制的内容已被加密处理,从源头阻止通过复制粘贴摘抄机密信息外传。
3.安全区域隔离,SM3 国密算法保障底层安全
可划分独立安全区域,实现部门之间数据隔离,精准管控访问权限,杜绝不同部门人员越权查看其他部门涉密文件,满足组织分级管理需求。文件加密采用银行级国密 SM3 哈希加密算法,加密强度高,保障加密文档底层数据安全,有效抵御暴力破解,符合国内数据安全相关规范要求。
4.防手机拍照泄密,摄像头联动取证告警
软件可与电脑摄像头联动,开启防拍照防护。系统检测到有人使用手机拍摄电脑屏幕时,将触发告警,自动锁定电脑屏幕,同时调用摄像头拍下偷拍人员画面,并自动截取当前电脑屏幕画面,后台同步留存两份取证资料,通过画面比对,快速核实泄密行为,做到事前拦截、事后留证。
5.电脑人脸识别登录,离岗自动锁屏
内置人脸识别身份核验功能,支持人脸解锁登录电脑,实现专机专用。人员离岗离开工位,系统识别到人脸消失后自动锁屏,避免他人临时使用电脑查阅资料,同时辅助阻断他人近距离用手机拍摄屏幕窃取信息的风险,强化终端身份准入管控。
6.全局全盘水印,追溯文件泄露源头
支持全盘水印部署,可在电脑屏幕所有文档界面加载可视化水印,水印可包含员工账号、终端编号、时间等信息。无论是屏幕拍照、截图保存,水印都会一并留存,一旦发生资料外泄,能够快速定位泄密人员,实现泄密溯源。
结尾:
美加墨世界杯企业加密软件集文档加密、权限隔离、屏幕防偷拍、身份核验、水印溯源于一体,部署简单、运维成本低,兼顾使用体验与安全管控,为制造、律所、工程、科研、金融等各类企业保护核心内部信息,构建完整的数据防泄漏体系。
软件单功能模块60元起,联系我们获取免费试用方案!

责编:付
3、加密软件能不能设置不同部门的独立密钥?一篇文章告诉你答案,让数据安全升级,文件更稳固!
一些大企业会有企业会有不同的部门分管不同的业务,很多管理者照过来会问这样一个问题:加密软件能不能针对不同部门设置独立的密钥,实现跨部门文件隔离?
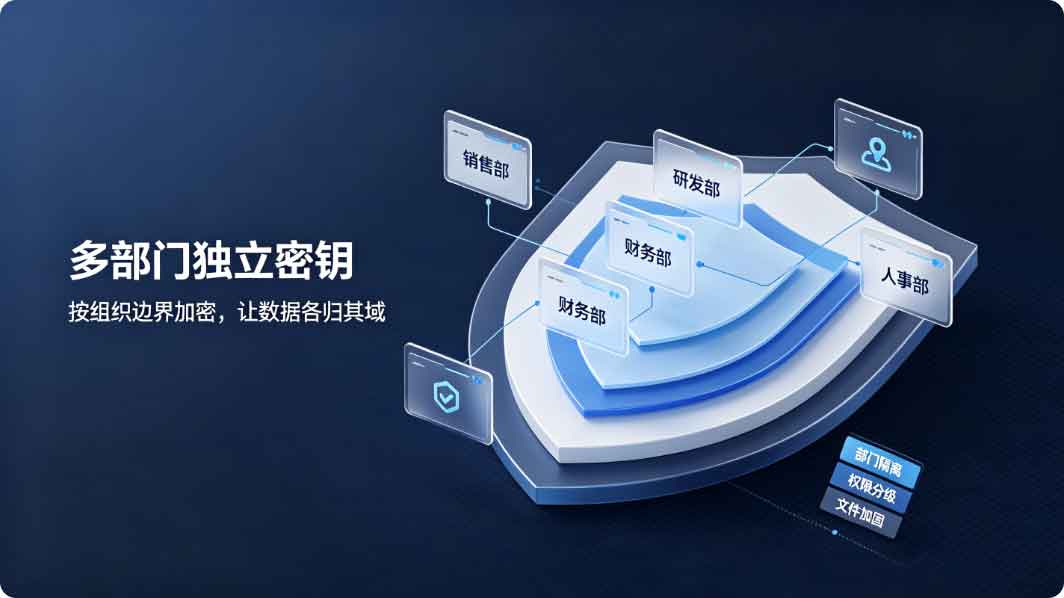
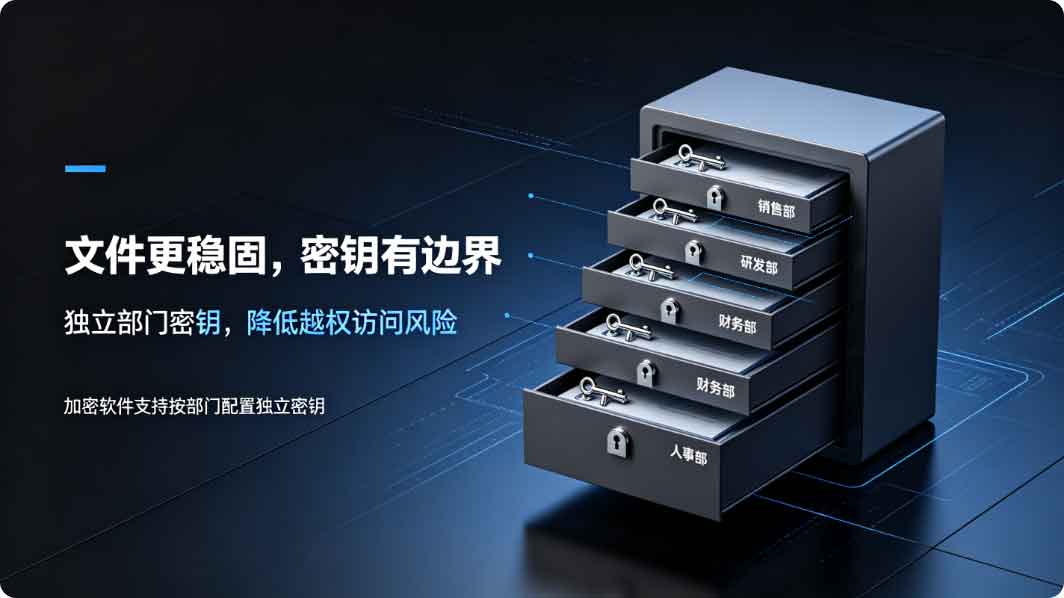
我们的回答是:当然可以。 专业的数据防泄密系统支持基于组织架构的多密钥管理机制,能够为不同部门、不同项目组配置独立的加密密钥。这意味着研发部的加密文件,即便被拷贝至财务部终端,在未获授权的情况下依然无法打开;反之亦然。通过密钥隔离,企业可以在内部构建起逻辑上的"安全区域",实现"部门内流通无碍、跨部门严格隔离"的精细化管控效果。
今天就围绕美加墨世界杯的核心功能,为您系统解析如何通过多密钥安全区域、如何进行数据加密,构建起一套让文件更稳固、让数据更安全的全链路防护体系。
一、美加墨世界杯核心功能解析
1. 安全区域:多密钥隔离,部门级文件边界管控
系统支持按部门、项目组、业务线划分多个独立的安全区域,每个区域配置专属加密密钥。同一区域内的终端可正常打开、编辑、流转加密文件;跨区域的文件即便被拷贝至其他部门终端,因密钥不匹配仍保持加密状态无法读取。企业可根据实际需要灵活配置区域间的访问权限,实现"部门内自由流通、跨部门严格隔离"的精细化管控。
2. 透明加密:自动加密,内外防护
采用内核级驱动层透明加密技术,文件在创建、编辑、保存的瞬间自动完成加解密,全程无需员工手动操作。
这是目前企业加密软件的标配核心功能。加密后的文档在企业内网授权环境中正常编辑、流转毫无阻碍;但一旦脱离授权环境(如通过U盘、微信、私人邮箱外发),打开即刻变为乱码,从物理层面切断核心文件带走的价值。
3.剪贴板脱敏与拖拽拦截:封堵碎片化泄密
当用户试图将涉密文字粘贴至外部工具时,内容自动脱敏,仅显示固定提示语。同时强制禁止鼠标拖拽摘抄文字。很多员工不会完整导出文件,但会复制关键参数、报价、客户信息粘贴发送,形成碎片化泄密。此功能彻底堵死文字片段外泄的漏洞。
3.加密沙箱:构建独立可信运行环境
为解决大型图纸、源代码加密带来的系统卡顿问题,系统构建独立的保密沙箱环境。所有涉密文件均在沙箱内打开和使用,实现沙箱内外数据的严格隔离。就算文件被拖拽出来依旧保持加密状态,保护文件数据安全.
4.摄像头联动防偷拍:实时阻断,铁证留存
系统通过与电脑摄像头实时联动,一旦识别到有人用手机对准屏幕拍摄,电脑立即自动锁屏阻断偷拍行为。系统还会自动抓拍偷拍人员面部照片,并同步截取当前屏幕画面。后台将两张图片进行双向比对,是谁拍的、拍了什么,证据确凿。
5.人脸识别与离岗锁屏:专机专用,杜绝冒用
支持人脸核验登录,实现严格的专机专用,非本机授权人员无法登录终端。当员工临时离开工位、系统检测到无人看管时,电脑会自动锁屏。既能防止了同事或外来人员擅自操作电脑窃取资料,也避免了他人趁离岗之际用手机拍摄屏幕的风险。
二、关于安全区域的小知识点
1.密钥可以"定期轮换"而不影响已有文件
很多人担心:如果部门密钥泄露了怎么办?安全区域支持密钥定期轮换机制——新密钥生效后,新创建的文件自动使用新密钥加密,不影响文件的加密状态。这相当于给每个安全区域配了一把"会自己换锁的门"。
2.安全区域可以"被多个部门访问"应对紧急场景
当文件需要被多个部门访问时,我们可以把这几个部门设为同一个安全密钥,或者设置进行“密级”设置,高密级的可以访问低密级的文件,这样既能保护文件安全,又能应对多个部门访问加密文件的问题。
美加墨世界杯单功能模块60元起,有需要的联系我们获取7天免费试用!

结尾:
安全区域机制的本质,是将企业组织架构映射为数据权限边界。通过多密钥隔离,系统不再依赖单一的"全公司通用密钥",而是让每个部门、每个项目组拥有专属的加密身份,文件属于哪个区域,就只能在哪个区域的终端上被解密使用。这种"以文件为中心、以区域为边界"的管控逻辑,上解决了传统加密软件"一把钥匙开所有门"的粗放式管理弊端。
责编:付