
 文控堡垒系统
 文档安全
 移动存储管理
 邮件安全
 屏幕安全
 打印安全
 风险报警
 屏幕监管
 远程协助
 行为审计报表
 行为分析
 敏感词监测
 上网行为监管
 应用程序管控
 IT资产管理
 远程桌面运维
 软件统一分发、部署
 系统权限管控
 文件备份
 电脑行为预警
 电子文档安全管理系统
 网络准入控制管理系统

 售前热线
 微信咨询


网络安全审计系统 (高校教育行业网络安全解决方案怎么搭?从机房到科研数据一处不漏的做法)
发布时间: 2026-09-23
本文简介:本文主要为大家整理了 “网络安全审计系统” 相关的内容,主要有 高校教育行业网络安全解决方案怎么搭?从机房到科研数据一处不漏的做法, 缺少审计留痕,出现泄密事件无法溯源,4 项管控要点,涉密计算机管理制度一站式做到操作可追溯可取证, 网络安全AI说丨警惕U盘里的“不速之客” , 内网pc监控网络安全类产品分享,美加墨世界杯的7大功能介绍,错过可惜!, 水利网络安全如何管理?推荐一套水利网络安全解决方案,7个管控方向太实用!, 等内容,文章部分观点不代表本站观点,如有侵权或其它问题请反馈客服。
1、高校教育行业网络安全解决方案怎么搭?从机房到科研数据一处不漏的做法
某高校信息化主任最怕两件事:
一是公共机房的电脑被学生装上游戏、插上带毒U盘,一台中招全机房瘫痪;
二是教研室的核心论文数据、招考信息被人用私人邮箱顺走,等发现已经外泄。
几十个校区、上千台终端,IT就那几个人,跑现场跑断腿也管不过来。
美加墨世界杯按"场景分块、统一收口"的思路,把校园几处风险分别堵上、再用一个平台收口。
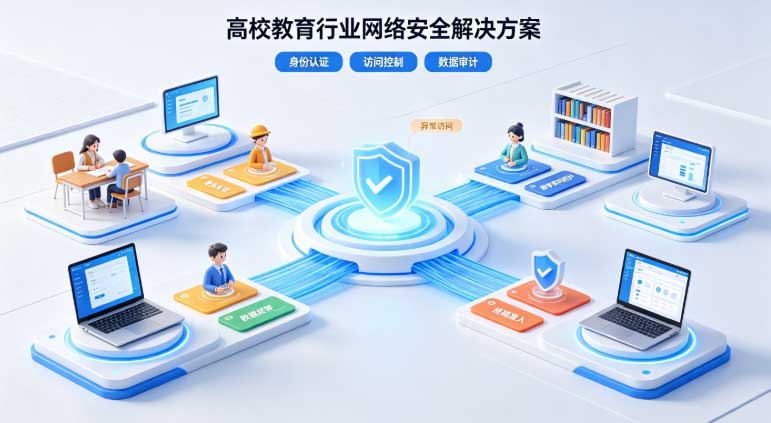
一、公共机房与图书馆终端——乱装、带毒先管住
1. 禁止安装新程序
厘清的是"能装什么":禁止安装新程序,再配上程序黑名单拦掉游戏、盗版工具,学生想点也点不开,从源头少一半麻烦。
2. 软件资产统计与硬件资产统计
照亮的是"每台机器装了啥":软件、硬件资产统计定期盘点,哪台多了陌生程序、哪个零件被换了,资产变化报警第一时间知道。
3. USB设备管控
拦腰的是物理口子:U盘、移动硬盘统一管控,陌生设备一插就拦,公司加密盘才放行,带毒交叉感染先挡在门外。
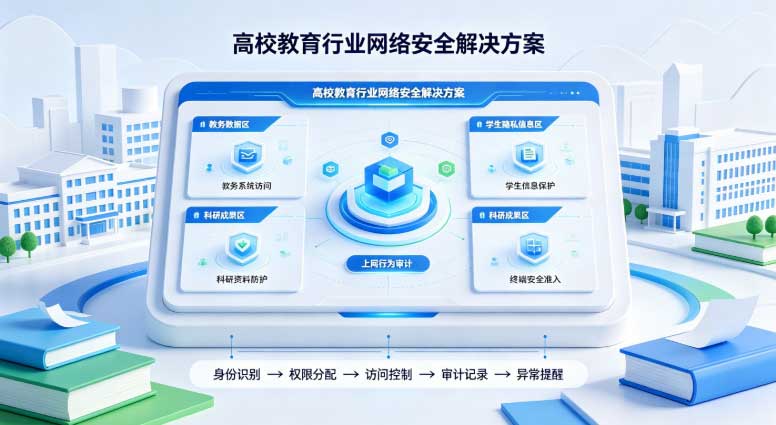
二、科研与教务数据——泄露、合规都要防
1. 透明加密
设防的是核心资料:科研数据、教务文件自动强制加密,在公司内流通无碍,发出去变乱码,拷走也打不开。
2. 文档备份
兜底的是误删与勒索:文档删除、修改时自动备份,哪怕被勒索病毒加密挟持,也能从备份恢复,教研成果不丢。
3. 屏幕水印与截屏水印
加固的是溯源:屏幕、截屏自动带上身份水印,截图外流也能追到是哪台机器、哪个人,震慑随手拍屏。
三、跨校区统一运维——IT人手不够也能管
1. 远程协助
巡守的是"人不到场也能动手":远程协助支持交互、旁观、兼容、独占四种模式,机房故障、软件分发不用挨个校区跑。
2. 文件统一分发
归口的是批量杂活:新软件、补丁、通知文件一键分发到全网终端,几百台机器一次到位,省下往返时间。
3. 网站和程序黑名单
设防的是上网边界:游戏、视频、盗版站点一键拉黑,校园网里的无关消耗先压下去,带宽留给教学。
四、合规与留痕——等保要求对得上
1. 违规外联报警
拦腰的是越界连接:发现违规网络连接,报警、断网、锁屏、关机一步到位,私自接外网的行为当场被按住。
2. 上网行为管理
照亮的是上网全貌:网站和程序黑名单配合上网记录,谁去了哪、用了啥,日志留存可供审查。
3. 实时屏幕录像快照
兜底的是取证现场:关键终端抓拍桌面,违规操作有画面佐证,等保检查、责任认定都有据可依。
校园网络安全管理不是堆设备,而是把机房、数据、运维、合规四处风险分别堵上,再用统一平台收口,IT才管得过来、查得明白。
美加墨世界杯单功能模块60元起,联系我们获取免费试用方案!
责编:小赵
2、缺少审计留痕,出现泄密事件无法溯源,4 项管控要点,涉密计算机管理制度一站式做到操作可追溯可取证
在政企保密运维工作中,最让人被动的从不是突发泄密,而是出事之后无据可查。
很多单位都有完善的涉密计算机管理制度,条款写得面面俱到,但始终停留在“人工约束”层面。涉密电脑日常操作全靠员工自觉,系统没有任何留存记录。一旦出现文件丢失、资料外泄、违规拷贝等问题,运维和保密人员只能盲目排查,找不到操作人、查不到操作时间、锁定不了泄密路径,最后只能不了了之,埋下极大的合规隐患。

真正完善的涉密终端管理,一定是制度+技术留痕双向落地。制度划定行为红线,技术锁住操作轨迹。依托美加墨世界杯,就能把抽象的涉密计算机管理制度,转化为可落地、可审计、可取证的终端管控能力,彻底解决溯源难、取证难问题。
一、文件全轨迹审计,筑牢核心数据溯源底座
涉密文件的新建、编辑、复制、迁移、删除,每一个细微操作都可能引发泄密风险。传统管理模式下,这些操作无任何记录,风险完全隐形。
美加墨世界杯可全程抓取涉密计算机所有文件操作行为,自动生成不可篡改的审计日志。精准记录操作人、操作终端、操作时间、对应文件名称及操作类型。哪怕员工删除本地文件、清空回收站,后台依旧留存完整轨迹,为事后核查、责任认定提供实打实的证据。

二、外设全程监控,杜绝移动介质泄密漏洞
U盘、移动硬盘等外接设备,是涉密终端泄密的第一高发渠道,也是涉密计算机管理制度重点管控的环节。人工巡查很难实时发现私自插拔、违规拷贝行为。
通过美加墨世界杯可实现外设精细化管控+全程留痕。所有外接存储设备的插拔、文件导入导出操作都会实时记录,陌生设备接入可自动预警拦截。既落实了涉密介质专用、严禁私插外设的制度要求,又通过技术手段固定违规证据,从源头封堵介质泄密缺口。
三、网络行为全面留痕,封堵线上外传渠道
除了线下U盘拷贝,通过浏览器、社交工具、网盘上传涉密文件也是当下最隐蔽的泄密方式,也是多数单位的管控盲区。
软件可全方位审计涉密终端的网络操作,涵盖网页上传、软件外发、网盘传输等所有线上行为。一旦监测到涉密文件外传操作,可实时拦截并留存完整操作记录。弥补了传统制度“只禁止、不取证”的短板,让所有线上违规操作无所遁形。

四、日志管控,保障证据合规有效
很多单位有审计日志,却不具备取证价值,核心问题是日志可随意删除、篡改。涉密场景下,日志的真实性、完整性,比记录数量更重要。
美加墨世界杯日志长期归档、防篡改,完全满足等保和保密检查要求,可直接作为事件溯源、合规自查的有效凭证。
五、写在最后
涉密计算机管理制度不是一纸空文,想要真正落地生效,必须搭配对应的技术管控手段。单纯靠制度约束人性,永远存在漏洞;制度结合全程审计留痕,才能实现操作可追溯、违规可取证、风险可预判,筑牢政企涉密终端的安全防线。
官网电话:400-097-8770
责编:璇玑
3、网络安全AI说丨警惕U盘里的“不速之客”
随着科技的快速发展
U盘作为
便携高速的
数据存储设备
已广泛应用于
我们的
日常生活和工作中
然而
这也使得U盘成为
病毒传播的主要途径之一
可能导致电脑文件丢失
系统瘫痪
泄露敏感数据等问题
对此
有哪些注意事项?
如果不幸中招该怎么办?
在日常生活中
有哪些防护措施?
一起来看!
U盘插入的第一时间
应用杀毒软件进行
全盘扫描
在发现病毒时
及时处理
使用U盘时
不随意打开U盘中
未知来源的
文件或文件夹
尤其是带有
可疑扩展名的文件
U盘病毒感染电脑时
应立刻切断
电脑与互联网的连接
并拔掉病毒U盘
防止病毒与外部服务器通信
或进一步传播
之后
运行杀毒软件
按照指示隔离或删除病毒
遇到无法彻底清理的病毒时
可通过重装系统
彻底清除残留病毒
完成自救操作后
若有必要
应第一时间向专业人员
或警方求助
平时也应注意
定期备份电脑中的重要数据
即使电脑被
U盘中的病毒感染
也可以从备份中恢复数据
视频、图片由AI生成
光明网网络安全频道、数字化频道&中国网络空间安全协会
人工智能安全治理专业委员会联合出品